CVE-2022-38042 加固后复用计算机账户导致加域失败
安装 2022 年 10 月及之后的 Windows 累积更新后,客户端在加入域时会对同名计算机账户执行额外安全检查。如果现有账户的创建者或所有者不符合安全条件,可能出现:
Active Directory 中存在同名的账户。安全策略阻止了重新使用此账号的操作。
对应错误通常为 0xAAC (2732) NERR_AccountReuseBlockedByPolicy。这是安全加固的预期行为,不应通过放宽整个域的权限来绕过。
一、先确认原因
在客户端查看:
C:\Windows\Debug\NetSetup.log
同时检查客户端系统日志中的 Netjoin 事件 4101,以及域控制器系统日志中的 Directory-Services-SAM 事件。确认失败原因确实是账户复用,而不是 DNS、时间、凭据或网络问题。
二、推荐处理顺序
- 旧账户已经废弃:核对 BitLocker 恢复信息、LAPS 密码、证书和管理关系后,删除旧计算机账户,再重新加域。
- 需要保留现有账户:使用最初创建该账户的受信任主体执行操作,或按照下述允许列表策略配置受信任所有者。
- 自动化部署场景:让预创建计算机账户的服务账号或受控安全组成为明确的受信任所有者,不要把部署账号加入 Domain Admins。
- 指定域控制器时:使用域控制器的 DNS FQDN,而不是短名称。
三、配置受信任所有者允许列表
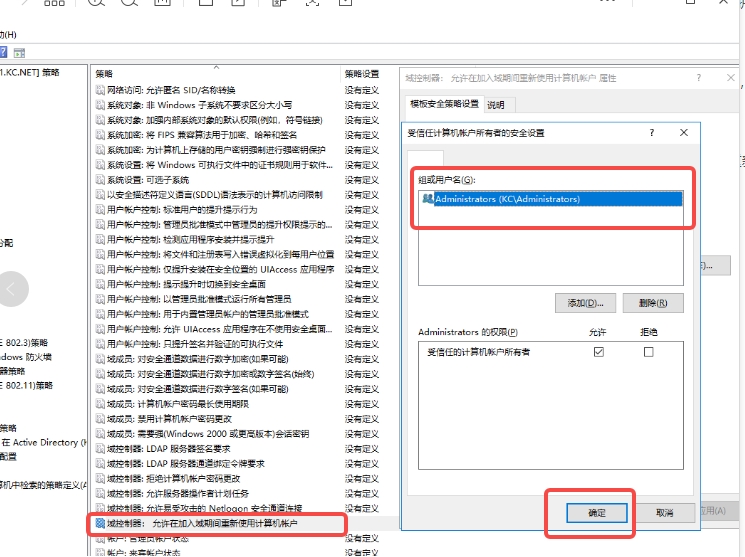
确保所有域控制器和成员计算机已经安装组织批准的较新安全更新,然后在应用于域控制器的组策略中配置:
计算机配置 → 策略 → Windows 设置 → 安全设置 → 本地策略 → 安全选项 → 域控制器:允许在加入域期间重新使用计算机账户
只添加受信任的账户创建者或专用安全组。不要添加 Everyone、Authenticated Users 或大范围普通用户组,也不要添加实际执行加域但不负责创建账户的所有账号。
更新策略后:
gpupdate /force
等待策略复制并重新测试。必要时检查域控制器上的 ComputerAccountReuseAllowList 是否由策略正确生成,但不要手工编辑该注册表安全描述符。
四、需要纠正的旧方法
- 旧的
NetJoinLegacyAccountReuse注册表绕过方式已不应使用;较新的安全更新已移除对它的支持。 - 直接修改计算机对象所有者可能遗留原所有者权限,不是首选方案。
- 删除同名计算机账户前必须确认它不是仍在使用的对象。
- 不要为了加域方便扩大域管理员权限。
五、验证
重新加域后确认:
- 客户端能够使用域账号登录;
- 计算机账户位于正确 OU,组策略能够正常应用;
- DNS 记录、时间同步和安全通道正常;
- 事件日志没有新的 4101/16998 错误;
- 自动化部署流程使用了最小权限的受控账号。